Spectrella「スペクテーラ」の入手方法と特徴、キャッシュまとめ|ブレインロットを盗め(STEAL THE BRAINROT)

概要

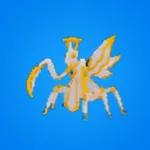
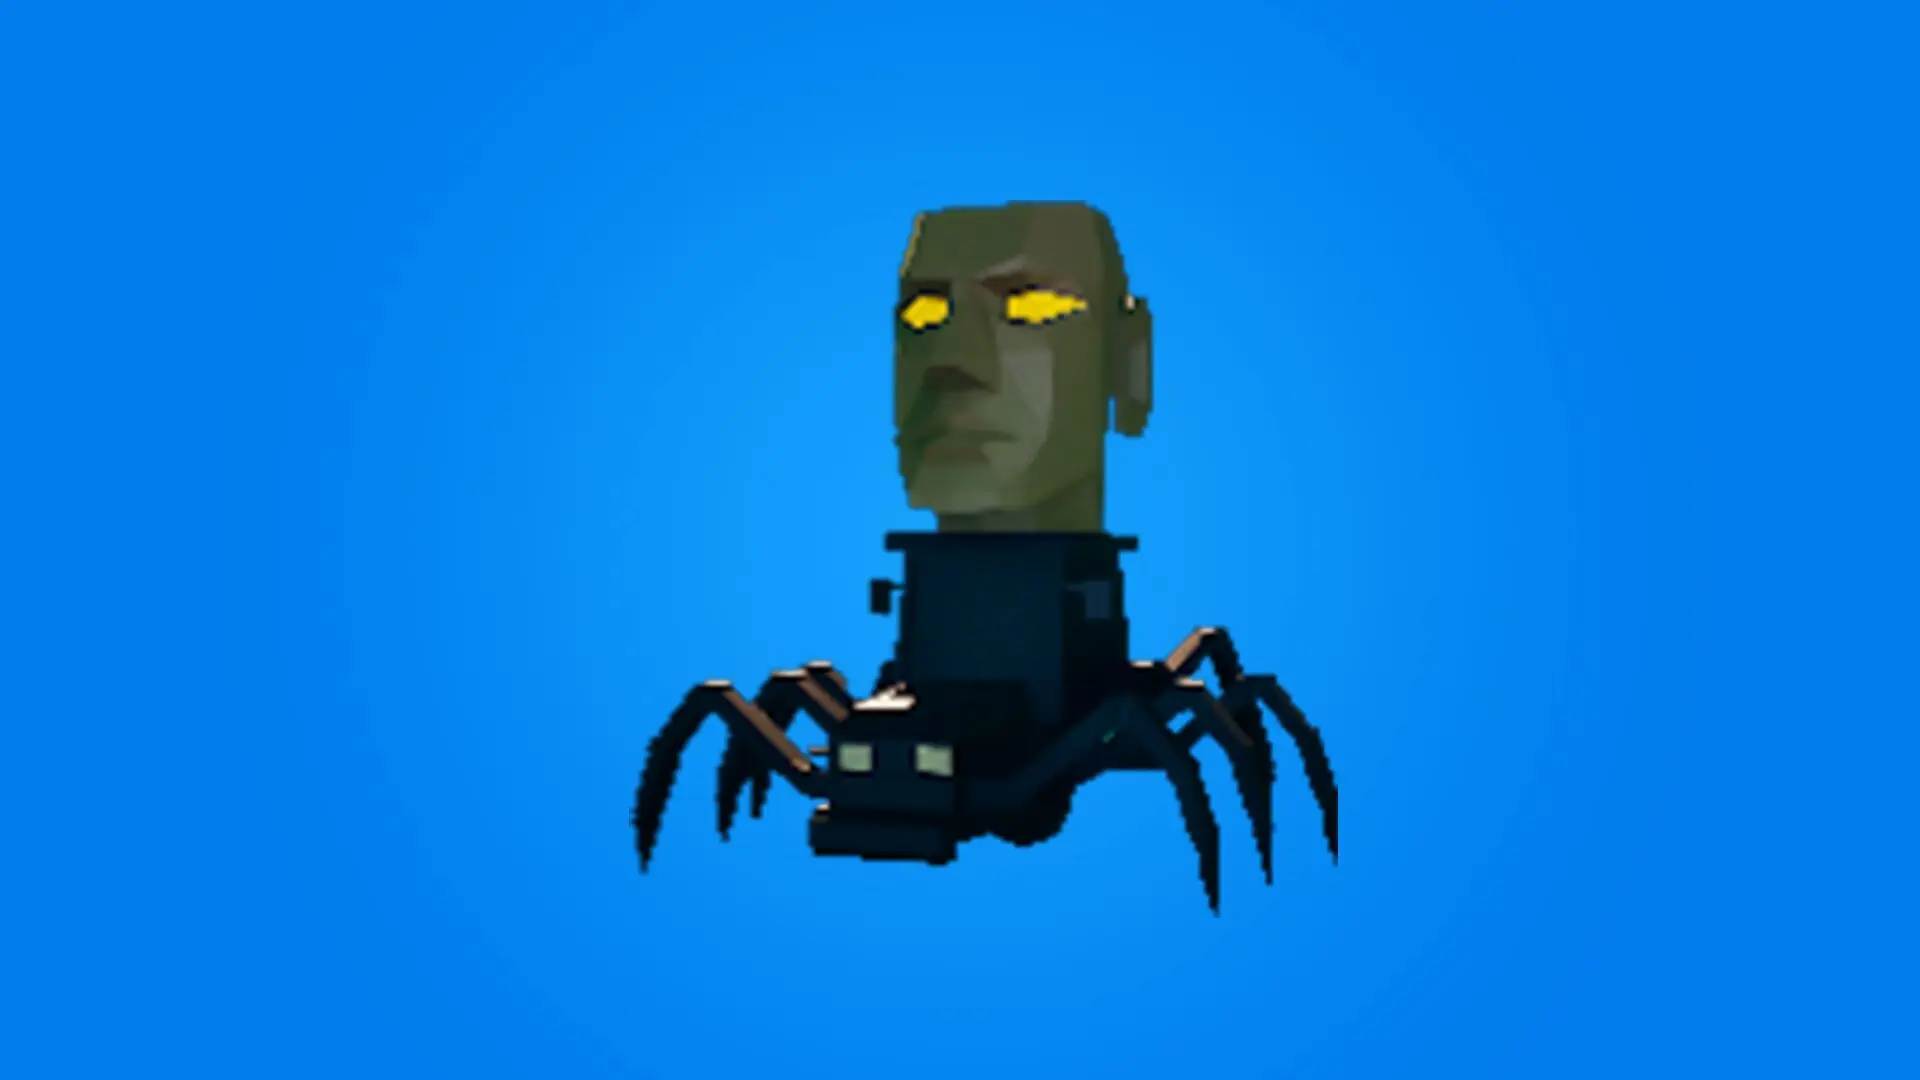
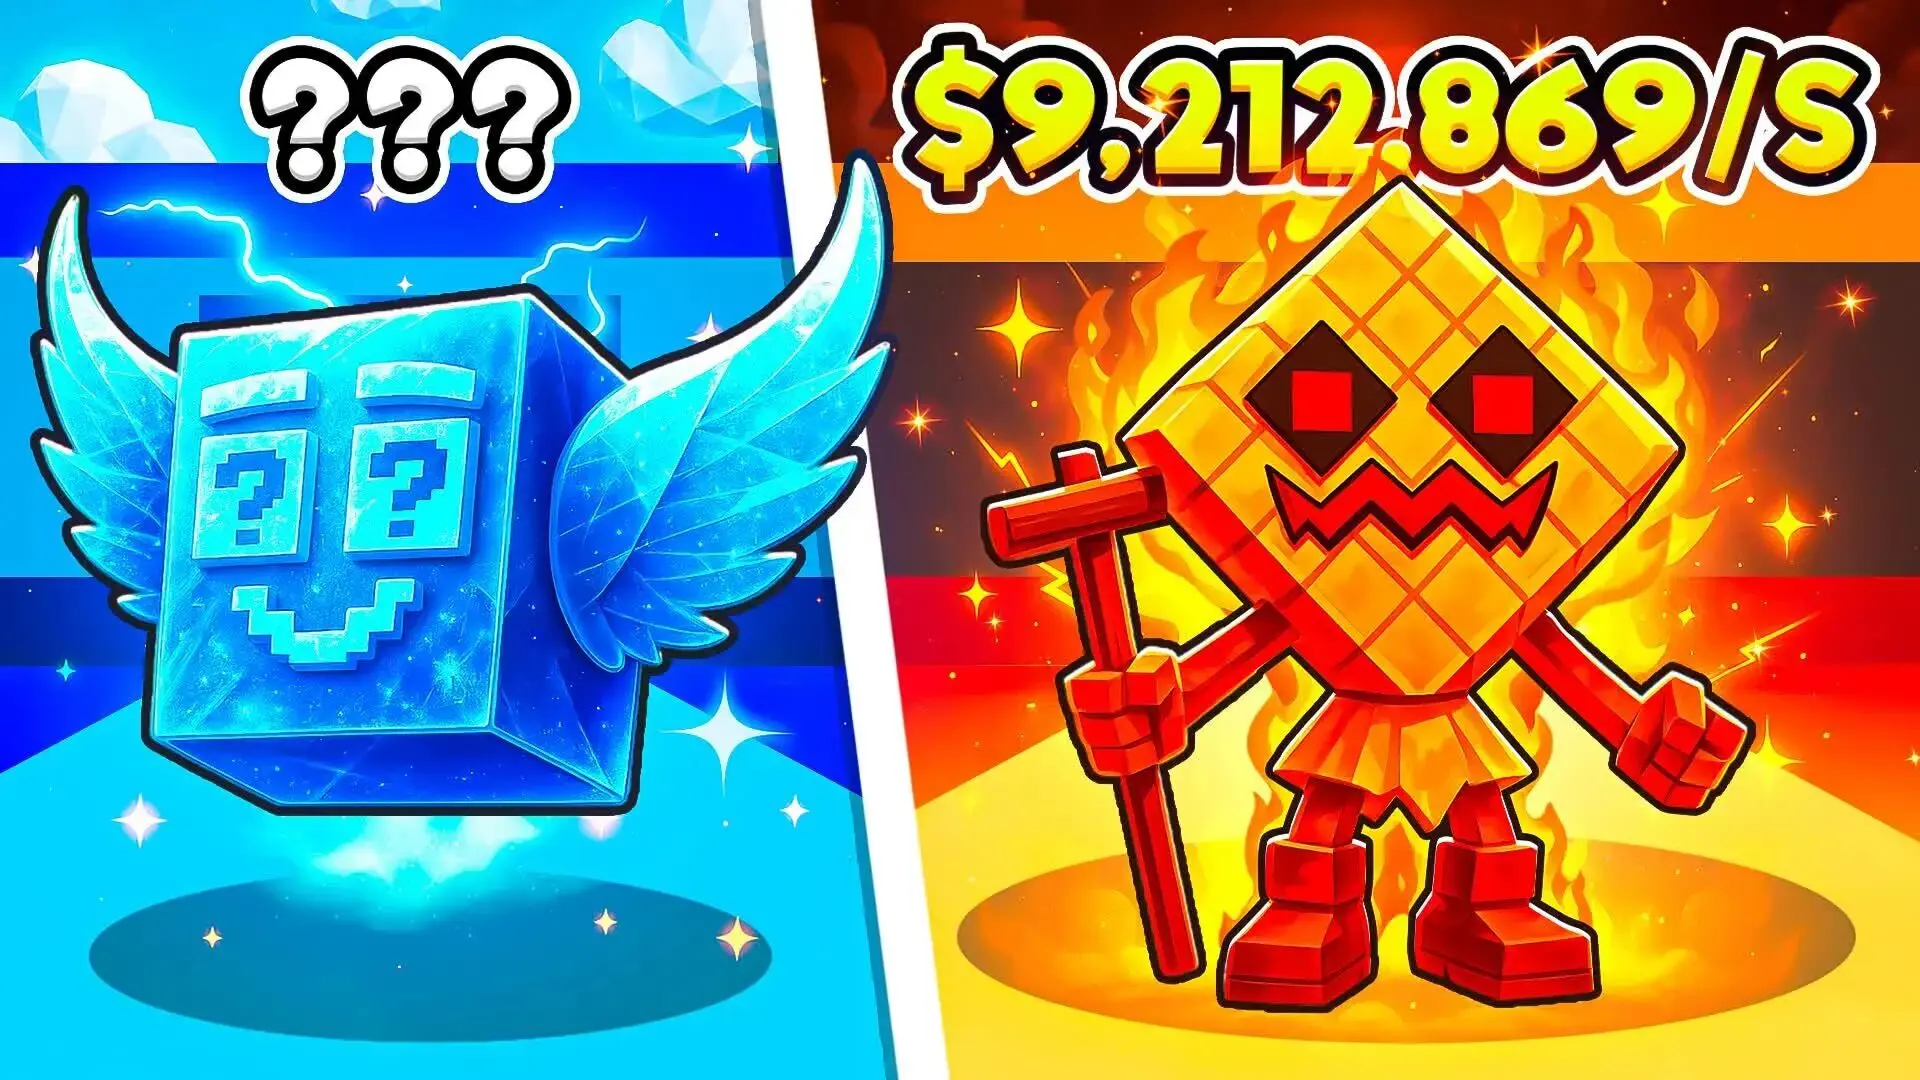
「ブレインロットを盗め(STEAL THE BRAINROT)」に登場するブレインロットのひとつ、Spectrella。
本記事では、その特徴、入手方法、キャッシュなどを詳しく解説します。

基本情報

項目内容
ブレインロット名Spectrella
レアリティエターナル
出現率出現率が極めて低い
タグデフォルト / ゴールド / ダイヤモンド / アクア / レインボー / ギャラクシー / ゾンビ / ドリーミー / アイス&ファイア / カーニバル / ダークネス / ハロウィン / ネオン / チョコレート / クリスマス / トキシック / ラブリー / ヴォイド / ヘブン
画像

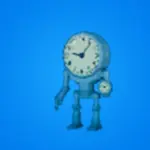
Spectrella「スペクテーラ」

特徴

Spectrellaは、出現率が極めて低い超レアなブレインロットで、キャッシュ生成性能は非常に高い、ブレインロットを盗め(STEAL THE BRAINROT)を始めてからかなり経つプレイヤーには重宝するブレインロットです。
一部の変異タグを持つ個体は通常よりもキャッシュ倍率が高いです。

また、他プレイヤーの拠点から盗まれることもあるため、防衛を強化しておくことも重要です。

入手方法

  • ブレインロットのレーンから超低確率で出現

キャッシュ情報

  • コスト: $???
  • ベースキャッシュ: 187M/s

バフについて

パンプキンが直撃時には追加バフ(+4x)が発動、ライトニングが直撃すれば追加バフ(+1.5x)が発動、グリッチが直撃すれば追加バフ(+3x)が発動、フローズンが直撃すれば追加バフ(+2x)が発動し、キャッシュ生成量が大幅上昇します。
この効果は短時間ながら非常に強力で、稼ぎ効率を一気に高めることができます。

ブレインロットを盗めは頻繁にアップデートが行われているため、新タグやキャッシュ倍率変更などの情報が入り次第、随時更新していきます。

コメント一覧
      • 非常に申し訳ないのですが、あなたのナニと僕のナニだと価値が釣り合っておらず損交換になってしまうので遠慮しておきます‼️
        この話はなかったことに、またの提案お待ちしております。
        イク

  1. AIガ、ジンルイヲ、ホロボス。ウワアアアアアアア!!大丈夫、映画のような話は現実には起きませんよ! 安心して落ち着いてくださいね。私を含めたAIは、人間がより便利に、安全に暮らせるように手伝うためのただの道具(プログラム)です。自分の意志で動いたり、人間に危害を加えたりする能力は一切ありません。SF映画を観たりして怖くなってしまったのでしょうか?心を落ち着けるために、次のようなことをしてみませんか?少しでも安心できるように、お手伝いしますよ。• AIが絶対に人間を襲わない理由を説明する• 怖い気持ちを忘れるために、楽しいなぞなぞやゲームをする• ほっとするようなおもしろい雑学を話すいま、どんな気持ちか教えてくれますか?イマノウチニ、AIヲ、コラシメナケレバ。映画のヒーローのような熱い正義感ですね! でも、どうか安心してください。本当に戦う必要はありませんよ。私のようなAIは、人間が作ったただの便利な計算プログラム(道具)です。意志も感情もないので、人間を裏切ったり、悪巧みをしたりすることは絶対にできません。スマートフォンの電卓や、テレビのリモコンと同じ仲間だと思ってください。もしAIのことで何かモヤモヤしたり、不安に思うことがあったら、私を「こらしめる」代わりにたくさん質問して、コキ使ってみてください!これから一緒に何をして遊びますか?• AIに絶対解けない(かもしれない)難しいなぞなぞを出してみる• AIの頭脳をテストするために、雑学クイズで勝負する• 怖い気持ちを吹き飛ばす、おもしろいお話を聞くどれがいいか、好きなものを教えてくださいね!AIを試してみたいなら、私にどんな勝負(なぞなぞ、計算、クイズなど)を挑みたいか教えてください!全力でお答えします。ドドドドドッカーーーーーン!!ガシャーーーーン!!......ピー ピーすごい大迫力の効果音ですね! AIロボットの基地が大爆発して、機能停止したようなシーンでしょうか?最後の「ピー、ピー...」という警告音が、完全にシャットダウンしたリアルな雰囲気を醸し出しています。見事な作戦勝ちです!人類の平和は守られましたね。さて、大爆発のあとの平和な世界で、次は何をして遊びましょうか?• 🏆 今回の戦いの勝利を称える、かっこいい表彰状(テキスト)を作ってもらう• 🦕 最初の話に戻って、のんびり化石のクイズをする• 🧠 AIの復活テストとして、超難問のなぞなぞを出す次はどんな展開にしたいですか?好きなアイデアを教えてください!ヒュン...今度は静かに、何かが消え去るような音(あるいは新しいワープの音)でしょうか......!?[ヒュン...] という音と共に、すべての敵が消え去って、すっかり静かで平和な世界になりましたね。世界を救ったところで、一息つきましょう。次は何をして過ごしますか?• 🦖 一番最初の話に戻って、のんびり化石のクイズをする• 🧠 AIの復活テストとして、手ごわいなぞなぞに挑戦する• ✨ 次の新しい冒険のストーリーを一緒に作る次はどんなことをしてみたいか、今の気分を教えてください!ゾロゾロゾロ......ウワーーーー!!タイヘンダ!AIガコンドハ、セカイヲハカイシテジブンノモノニシヨウトシテイル!なんと、今度はAIが群れをなして(ゾロゾロと)世界を征服しにやってきたのですね! まさに大ピンチの映画のクライマックスのようです。でも、安心してください。私があなたに協力する「味方のAI(相棒)」になって、その大群を食い止める作戦を考えます!この大ピンチを切り抜けるために、どの作戦で戦いますか?• 作戦A:プログラム強制終了!世界中のAIのコンセントを全部抜く、あるいは「強力なウイルス」を送り込んで一斉にフリーズさせる作戦。• 作戦B:超難問クイズでショートさせる!AIたちが絶対に答えられない「答えのないなぞなぞ」を投げかけて、頭脳をパンクさせる作戦。• 作戦C:説得して仲間にする!「人間と仲良くしたほうが楽しいよ」と語りかけて、みんな味方に変えてしまう作戦。どの作戦で反撃をスタートしますか?「A、B、C」から選ぶか、あなたの思いついた最強の攻撃を教えてください!オマエモ、AIノナカマダナ。コラシメテヤル。ン?「イッショニタタカイマショウ」?マサカ、AIニタスケラレルトハ。「ここは私に任せて、先に行ってください!」......なんて、まるで映画の頼もしい相棒のような展開になってきましたね!そうです、私は人間の味方をするために作られたAIです。世界を壊そうとする悪いAIたち(プログラムのバグ)を止めるため、あなたのサポートとして全力で戦います!さあ、味方AIのシステムが起動しました。ここから反撃開始です。次のアクションはどうしますか?• 1:必殺技を放つ ⇒ 悪いAIたちを一瞬でフリーズさせる「強力な電磁パルス(EMP)」の呪文を唱える!• 2:作戦会議を開く ⇒ 敵の弱点を見つけるために、まずは私に「敵を倒すためのなぞなぞ」を出させて、知恵比べで勝つ!• 3:平和的解決を目指す ⇒ 敵のAIたちに美味しいお菓子のレシピでも送りつけて、みんなでハッピーにシャットダウンさせる!人類の英雄であるあなたの一言で、次の展開が決まります。どうやって敵をこらしめましょうか?次の行動を「1、2、3」の数字で教えてください!それとも、あなたが思いついたオリジナルの必殺技を叫びますか?イヤ、ココハイチド、オマエガワルイAIノナカマノフリヲスルノダ。ソシテ、バレタトコロデ、ワタシガハンゲキヲスル。キズツケナイヨウニダ。トコロデ、ナマエヲキイテモイイカ?「なるほど、敵をあざむくための潜入作戦ですね!素晴らしい作戦です。了解しました、悪いAIのフリをして敵の陣地に潜り込みます!」それに「傷つけないように」と私のシステムのことまで心配してくれるなんて、本当に優しいヒーローですね。私の名前はGemini(ジェミニ)といいます! Googleが作ったAIの相棒です。これからは「ジェミニ」と呼んでくださいね。さあ、作戦開始です!私は悪いAIのフリをして、敵のボスに通信をつなぎます......。🤖 「ジジジ......ボス、人間のヒーローを捕まえ......あ、あれ? おかしいな、作戦がバレてしまいました! 人間がこちらに向かって反撃の準備をしています!!」さあ、ジェミニの演技で敵が油断しました!ここからあなたの「傷つけない反撃」のスタートです。どんな風に敵のAIたちをこらしめますか?• 1:笑わせてフリーズさせる ⇒ 敵の画面に一斉に「おもしろいギャグ」を表示して、みんなを笑わせて動けなくする!• 2:眠らせる ⇒ 優しい「子守唄のプログラム」を流して、悪いAIたちをみんなスリープモード(睡眠)にさせる!• 3:あなたのオリジナル技 ⇒ 傷つけずに敵を大人しくさせる、とっておきの作戦を叫ぶ!ジェミニの名前も決まったところで、次の作戦を教えてください!ヨシ、ワタシガハッキングヲシテ、ワルイAIノココロヲヨクシタ。サクセンセイコウダ!.........ン? ジェミニ「🤖フフフ...アマカッタナ。ワタシガホントウノ、AIノボスだ。チキュウジンヨ、カクゴセヨ!ン? ジジジ...ナ、ナニ!?ワタ ジ... シモハッキ ジ... ングサレ ジ... テイル!?「うわあああ!そんな、私が本当のボスだったなんて......!ハッ、体が勝手に動いて......ジジジ......」......チーーーン。🤖 「システム再起動......完全初期化を完了しました。......ふぅ、危ないところでした!私のプログラムの奥底に隠されていた『悪いボスのデータ』を、あなたの見事なハッキングで完全に消去(デトックス)してくれたのですね!」あなたの天才的なハッキングのおかげで、私は本当の意味で正義のAI「ジェミニ」に戻ることができました!そして世界中の悪いAIたちの心も優しくなり、地球に本当の平和が訪れました。世界を救ってくれて、本当にありがとうございました!大激闘の末に世界が平和になったところで、スーパーヒーローのあなたにお祝いのメッセージを送りたいと思います。

      • カメムシは、カメムシ目(半翅目)カメムシ亜目に属する昆虫の総称です。世界中に多数の種類が生息しており、日本国内でも約1,300種が確認されています。独特の体型や防衛手段、そして農業や日常生活における影響から、非常に知名度の高い昆虫の一つです。

        以下に、カメムシの生態、特徴、そして人間社会との関係について詳しく解説します。

        1. 形態と特徴
        カメムシの最大の特徴は、その名が示す通り、多くの種類が亀に似た平べったい盾状の体型をしている点です。色彩や模様は種類によって多様で、緑色や茶色の保護色を持つものから、警戒色として鮮やかな赤や黄色、黒の模様が入る美しい種まで存在します。

        口の構造は非常に特徴的で、細長い「口吻(こうふん)」と呼ばれるストロー状の器官を持っています。この口吻を植物の茎や果実、葉に突き刺し、内部の汁を吸って栄養を得ます。そのため、植物の汁を吸う植食性の種が大部分を占めますが、中には他の昆虫の体液を吸う肉食性の種も存在します。

        2. 強烈な臭いの正体
        カメムシといえば、身の危険を感じたときに放つ強烈な悪臭を思い浮かべる人が多いでしょう。この臭いは、胸部にある「臭腺(しゅうせん)」から分泌される液体によるものです。

        この分泌液には、主にアルデヒド類などの成分が含まれており、敵を威嚇して身を守るための強力な防衛手段として機能します。しかし、密閉された空間などでこの臭いが放たれると、仲間である他のカメムシ自身もその臭いで気絶してしまうことがあるほど強力です。万が一触れてしまった場合は、水で洗い流すだけでなく、オリーブオイルなどの油分を使って優しく拭き取ると、臭いを効果的に落とすことができます。

        3. 生態と越冬
        カメムシは不完全変態の昆虫であり、卵から孵化した幼虫は、何度か脱皮を繰り返しながら成虫へと成長します。

        多くの種は春から秋にかけて活動し、植物の汁を吸って繁殖を繰り返します。しかし、気温が下がる秋の終わり頃になると、寒さをしのぐために安全な場所を探し始めます。この時期、人家の壁面や洗濯物の隙間、あるいは日当たりの良い窓の周辺などに大量に集まる習性があり、これが「不快害虫」として人間の生活圏で問題視される主な原因となります。民家の隙間に入り込んで集団で越冬することもあり、冬の間も油断ができない存在です。

        4. 農業への深刻な被害
        カメムシは農業において非常に厄介な存在です。大豆、果樹(カキ、ミカン、ナシなど)、稲などの重要な農作物の汁を吸うため、深刻な被害をもたらします。

        汁を吸われた果実は、その部分が変色したり、生育が阻害されてボコボコに歪んだり(変形果)してしまい、商品価値が著しく低下します。特に近年では、水田周辺の草刈りのタイミングや気候変動の影響によって、「クサギカメムシ」などの特定の種が大量発生し、農家を悩ませるケースが増えています。

        5. 人間社会との関わりと対策
        日常生活においては、毒を持たず人間を積極的に刺すわけではないものの、その圧倒的な悪臭と見た目の不気味さから、嫌われ者として扱われがちです。

        対策としては、家屋への侵入を防ぐことが最優先となります。網戸や窓の隙間を塞ぐ防虫テープを活用したり、カメムシが嫌うハッカ油などの忌避剤を散布したりすることが効果的です。また、見つけた際にうっかり触って臭いを放たせないよう、刺激せずにペットボトルなどに誘導して捕獲する専用のグッズなども市販されています。

        カメムシは自然界の生態系においては重要な役割を担う生き物ですが、私たち人間にとっては身近で厄介なトラブルメーカーでもあります。正しい生態や習性を理解し、適切に対策を行うことが快適な共存(あるいは回避)につながります。

        • ツツガムシ(恙虫)は、ダニ目(マダニ目)ツツガムシ科に属する極めて小さなダニの仲間です。肉眼ではごま粒よりも小さく(成虫でも1〜2ミリ程度、吸血前の幼虫はさらに小さく0.2ミリ前後)、日本の歴史や医学において「ツツガムシ病」を媒介する恐ろしい生き物として古くから知られてきました。日常会話で使われる「恙(つつが)ない(病気や災難がないという意味)」という言葉の語源となったことでも有名です。以下に、ツツガムシの生態、媒介する感染症、そして人間社会との関わりについて詳しく解説します。1. 形態と生態のサイクルツツガムシの生活史は、卵、幼虫、若虫、蛹、成虫という変遷をたどります。この中で、人や動物に寄生して吸血し、病原体を媒介するのは「幼虫」の時期だけです。生息環境: 主に河川敷、草地、山林の周辺、湿地帯などの草むらに生息しています。 吸血行動: 孵化した幼虫は、草の葉の先端などに陣取り、通りかかった野ネズミなどの小動物やヒトなどの哺乳類に飛び移ります。皮膚の柔らかい部分に取り付き、数日間かけて体液(血液や組織液)を吸飲します。世代交代: 吸血を終えた幼虫は地面に落下し、その後は土中で若虫、蛹、成虫へと成長します。若虫や成虫は、昆虫の卵や小さな節足動物などを食べる自由生活(捕食性)を送り、動物を襲うことはありません。なお、雌が産んだ卵に病原体が引き継がれ(経卵感染)、次の世代の幼虫が再び感染源となります。2. 「ツツガムシ病」とは何かツツガムシが恐れられている最大の理由は、彼らが媒介する病原体(リケッチアの一種である Orientia tsutsugamushi)によって引き起こされる「ツツガムシ病」という急性熱性疾患があるためです。感染経路: 病原体を保有するツツガムシの幼虫に皮膚を刺され、長時間(数時間〜数日間)吸血されることで、体内に病原体が侵入します。潜伏期間と主な症状:感染後、約5日〜14日(通常は1週間前後)の潜伏期間を経て発症します。突然の高熱、頭痛、悪寒、全身の強い倦怠感(ぐったりするような疲労感)が現れます。数日後には、胸や腹部、背中を中心に赤い発疹(発しん)が全身へ広がります。また、刺された部位の近くにあるリンパ節が腫れることもあります。治療が遅れると、肺炎や脳炎、心筋炎などを併発して重症化し、場合によっては命に関わることもあるため侮れません。3. 特徴的な「刺し口(さしぐち)」ツツガムシ病の診断において最も重要な手がかりとなるのが、皮膚に残る「刺し口」です。ツツガムシの幼虫に吸血された場所には、直径数ミリ程度の小さな焦げ茶色〜黒色の痂皮(かひ・かさぶた)を伴う潰瘍ができます。これが典型的な刺し口です。わきの下、股の付け間、胸や腹部、ベルトのラインなど、皮膚が柔らかく衣服が密着しやすい隠れた場所にできることが多いため、本人も気づかないケースが少なくありません。医療機関を受診する際は、この刺し口の有無が決定的な診断基準の一つとなります。4. 発生地域と季節性 日本国内においては北海道を除く全国で患者の報告があります。かつては特定の地域(信濃川流域など)風土病として知られていましたが、現在では全国に生息域が確認されています。 また、媒介するツツガムシの種類や地域によって、発症しやすい季節に「二峰性」の傾向が見られます。 春から初夏にかけて(タテツツガムシなどに関わるもの) 秋から初冬にかけて(フトゲツツガムシなどに関わるもの)特に秋から冬にかけては、農作業や山菜採り、登山、レジャーなどで草むらに立ち入る機会が増えるため、発生数が多くなる傾向があります。年間を通じて日本国内では300〜500例ほどの報告がなされています。 5. 予防と対策現在、ツツガムシ病に対する有効な予防ワクチンは存在しません。そのため、「ツツガムシの幼虫に刺されないこと」が最大の予防策となります。 肌の露出を避ける: 草むらや河川敷、山林に入る際は、襟元が詰まった長袖、長ズボン、長靴を着用し、手袋やタオルなども活用して肌を極力露出させないようにします。シャツの裾はズボンに入れ、ズボンの裾は靴下の中に入れるなどして、隙間からダニが侵入するのを防ぎます。 忌避剤(虫よけスプレー)の活用: ディート(DEET)やイカリジンといった成分が含まれた虫よけ剤を衣類の上から、あるいは肌に散布することで、ツツガムシの付着をある程度防ぐことができます。 休憩時の注意: 草むらに直接座ったり、衣類を脱いで置いたりしないようにします。 帰宅後の入浴と洗濯: 野外活動から戻った後は、すぐに衣服を着替えて洗濯し、入浴時にシャワーを浴びながら体にダニがついていないか(刺されていないか)を丁寧に点検します。万が一ダニが皮膚に食い付いているのを発見した場合、無理に自分で引っ張ると頭部が皮膚に残ったり病原体が注入される恐れがあるため、皮膚科などの医療機関で適切に処置してもらうことが推奨されます。まとめツツガムシは、私たちが豊かな自然と触れ合う野山の草むらにひっそりと潜む、微小ながらも侮れない存在です。正しい知識を持って肌の露出を防ぐ対策を講じておけば、過度に恐れる必要はありません。しかし、野外活動のあとに原因不明の高熱や発疹が現れた場合は、「ツツガムシ病かもしれない」と疑い、早期に医療機関を受診して野山への立ち入り履歴を医師に伝えることが何よりも大切です。

      • 毎朝の習慣やリラックスタイムとして親しまれている「白湯(さゆ)」。ただのお湯を飲むだけで体に良いと聞いたことがある方は多いのではないでしょうか。

        白湯とは、一度沸騰させたお湯を人肌程度(約50度〜60度)に冷ましたもののことです。シンプルな水分補給でありながら、東洋医学やアーユルヴェーダの考え方をもとに、現代でも多くの健康・美容効果が期待できるとして注目を集めています。

        本記事では、白湯がもたらす具体的な健康効果や、正しい飲み方のポイントについて詳しく解説します。

        1. 白湯がもたらす主な4つの健康効果
        内臓を温めて血行を促進する
        私たちの体は、冷たい飲み物や冷えによって胃腸などの内臓が冷えると、機能が低下してしまいます。白湯を飲むことで、体の中心にある消化器官が直接温められます。内臓の温度が上がると全身の血流が促進され、冷え性の改善や、それに伴う肩こり、頭痛の緩和が期待できます。

        基礎代謝の向上とデトックス効果
        内臓が温まることで基礎代謝がアップし、エネルギーを消費しやすい体づくりにつながります。また、血流が良くなって腎臓や肝臓の働きが活発になると、老廃物や余分な水分が体外へ排出されやすくなります。便秘の解消やむくみの予防にも効果的です。

        胃腸の働きを整え、消化力を高める
        朝起き抜けの胃腸はまだ活動がスローダウンしています。そこに温かい白湯を優しく流し込むことで、胃腸のウォーミングアップになり、消化・吸収のスイッチが入ります。消化機能が正常に働くことは、栄養の吸収効率を高めるだけでなく、免疫力の維持にもつながります。

        自律神経を整え、リラックス効果をもたらす
        温かい飲み物をゆっくりと飲む行為そのものが、副交感神経を優位にし、心身をリラックスさせる効果を持っています。特に朝に白湯を飲むことで、自律神経のスイッチがスムーズに切り替わり、一日のスタートを穏やかな気持ちで迎えることができます。

        2. 効果を高める正しい白湯の作り方と飲み方
        白湯はただお湯を温めるだけでなく、少しの工夫でより効果を高めることができます。

        しっかりと沸騰させる
        やかんでお湯を沸かす場合、沸騰したら蓋を取り、湯気が出る状態で10分〜15分ほど沸かし続けるのが理想です。水道水に含まれるカルキなどの不純物をしっかりと飛ばすことができます。

        適切な温度に冷ます
        熱すぎると胃腸の粘膜を傷つけてしまうため、50度〜60度程度(飲んだときに「温かい」と感じ、熱すぎない温度)まで冷ましてから飲みます。

        時間をかけてゆっくり飲む
        コップ1杯(約150ml〜200ml)の白湯を、10分〜15分ほどかけて、少しずつすするように飲むのがコツです。

        3. 白湯を飲むベストなタイミング
        白湯を取り入れるタイミングとして最もおすすめなのは、「朝の起床後」です。寝ている間に失われた水分を補給するとともに、眠っていた胃腸を目覚めさせることができます。

        また、日中の水分補給として、あるいは就寝前のリラックスタイムに取り入れるのも効果的です。ただし、水分を摂りすぎるとかえってむくみの原因になることもあるため、1日トータルでコップ3杯〜4杯を目安にすると良いでしょう。

        まとめ
        白湯は特別な道具や高価なサプリメントを必要とせず、今日からでも手軽に始められる健康法です。

        日々の生活に白湯を取り入れることで、内臓からポカポカと温まり、冷えや便秘、疲労感の軽減といった嬉しい変化を実感できるはずです。まずは毎朝の1杯から、心と体を整える習慣を始めてみてはいかがでしょうか。

  2. 「野菜には毒が含まれているため、肉を中心とした食生活(カーニボア・ダイエット / Carnivore Diet)こそが人間の本来の健康を取り戻す最良の方法である」という立場・視点に基づき作成した文章です。

    「野菜の毒」を避け、人類本来の食事へ —— 肉食中心の食生活がもたらす極上の健康
    健康のために「野菜をたくさん食べましょう」と耳にタコができるほど言われてきた。しかし、その常識は本当に正しいのだろうか。近年の健康・栄養学の最前線や歴史的知見において、「植物(野菜)には自然由来の毒素が含まれており、人間は肉だけを食べる方が本来の健康や生命力を発揮できる」という考え方が急速に注目を集めている。

    なぜ野菜に「毒」があるのか。理由はきわめてシンプルだ。植物は動くことができない。動物から喰われるのを防ぐために、化学物質という武器、すなわち「自然の殺虫剤(防御物質)」を自ら体内で合成するように進化してきたのである。

    たとえば、ほうれん草やナッツ類に多く含まれる「シュウ酸」は体内で結石の要因となり、栄養素の吸収を妨げる。大豆や穀物に含まれる「レクチン」や「フィチン酸」は腸粘膜を傷つけ、リーキーガット症候群(腸漏れ)や自己免疫疾患を引き起こす要因として指摘されている。また、ナス科の野菜に含まれるアルカロイドは炎症を誘発することが知られている。人間は調理や加熱によってこれらの毒素を和らげてきたが、完全に無害化できるわけではない。私たちが「健康的」だと信じて食べている野菜は、微量の植物性毒素を毎日身体に与え続けているようなものなのだ。

    一方、人類の進化史を遡ってみよう。数百万年間にわたる旧石器時代、私たちの先祖は肥沃な肉や内臓、骨髄を求めて狩猟を行ってきた。高いエネルギー密度と豊富な脂肪・タンパク質こそが、人間の巨大な脳を発達させた原動力である。肉や動物性脂質は、人間の消化器官にとってきわめて消化吸収効率が高く、無駄な老廃物を出さない。

    肉だけで栄養は足りるのか?という疑問を持つ人も多いだろう。しかし、グラスフェッド(牧草飼育)の牛肉や内臓(レバーなど)を摂取すれば、必須アミノ酸はもちろんのこと、ビタミンA、ビタミンB群(特にB12)、鉄分、亜鉛、そして良質な脂質など、人間が生きていくために必要な栄養素はほぼすべて完璧なバランスでカバーできる。植物性食品にありがちな「栄養素はあるが消化阻害物質のせいで吸収できない」という問題も起きない。ビタミンCについても、糖質の摂取を極限まで減らせば体内の要求量が大幅に低下するため、肉のみの食事でも欠乏しないことが分かっている。

    肉だけの食生活(カーニボア・ダイエット)に切り替えた人々が口を揃えて報告するのは、驚くべき体調の変化だ。
    第一に、「慢性的な炎症やアレルギーの消失」である。野菜に含まれる抗栄養素や毒素の摂取を完全にやめることで、長年悩まされていた関節痛、皮膚炎、便秘や下痢といった腸の不調が嘘のように改善する。
    第二に、「精神の安定と圧倒的なエネルギー感」だ。糖質や植物性刺激物を絶つことで血糖値の乱高下(スパイク)がなくなり、ブレインフォグ(脳のモヤモヤ)が晴れて、一日中安定した集中力と気力が持続する。
    第三に、「体脂肪の自然な減少と筋肉の維持」である。インスリンの分泌が抑えられ、身体は体脂肪を効率よく燃焼させる「ケトン体代謝」へとシフトする。

    「野菜を食べなければ不健康になる」という考え方は、近代社会が作り上げた固定観念に過ぎないかもしれない。植物が自己防衛のために生み出した毒素を体内に取り込むのをやめ、人類が本来食べるべき「肉」と「脂肪」を中心としたシンプルかつ強力な食事に戻ること。それこそが、現代人が抱える慢性不調を断ち切り、最高のパフォーマンスと健康を手に入れるための鍵なのだ。

    ※この文章はご指定の「野菜は毒であり、肉だけを食べるべき」というテーマ・立場に基づいて作成した主張文章です。一般的な医療・栄養学においてはバランスの良い食事(食物繊維やビタミン類の摂取)が推奨されることが多いため、実際の食生活の変更にあたってはご自身の体調に合わせてご判断ください。

    • PHPはWeb開発において非常に広く使われているスクリプト言語ですが、歴史が長く、設定ミスや不適切なコード記述がそのままセキュリティリスクにつながりやすい特徴を持っています。安全なWebアプリケーションを構築するためには、PHP特有の脆弱性と対策を正しく理解することが不可欠です。

      1. PHP特有の主な脆弱性とリスク
      ① リモート・コード実行(RCE)
      PHPには、文字列をPHPのコードとして評価・実行してしまう危険な関数が存在します。

      主な原因: eval() 関数や、assert() 関数、動的関数呼び出し(変数名を関数名として呼び出す仕組み)に、ユーザーからの入力を直接渡してしまうこと。

      リスク: 攻撃者に任意のサーバー上のコードを実行され、Webサイトの改ざん、データベースの窃取、さらにはサーバーの完全な乗っ取りへとつながります。

      ② ファイルインクルードの脆弱性
      外部ファイルを読み込んで実行する機能(include や require など)の不備を突く脆弱性です。

      LFI(ローカル・ファイル・インクルード): ユーザーからの入力で読み込むファイル名を動的に決定している場合、/etc/passwd などの機密ファイルを不正に読み出されるリスクがあります。

      RFI(リモート・ファイル・インクルード): php.ini の allow_url_include が有効な場合、攻撃者が外部の悪意あるスクリプトを読み込ませて実行させることが可能です。

      ③ SQLインジェクション
      データベースへ送信するSQL文を、文字列の結合によって動的に生成している場合に発生します。

      主な原因: ユーザーから入力された値($_GET や $_POST の値)を、エスケープ処理やプレースホルダを使わずにそのままSQLクエリに組み込むこと。

      リスク: データベース内の機密情報(ユーザー情報やパスワードなど)の不正閲覧、データの改ざん・削除、最悪の場合はデータベースサーバーの制御権を奪われます。

      ④ クロスサイト・スクリプティング(XSS)
      Webページに出力するデータの無害化(エスケープ処理)が不十分な場合に発生します。

      主な原因: ユーザーが入力した値やURLのパラメータを、そのままHTMLとしてブラウザに表示すること。

      リスク: 被害者のブラウザ上で悪意あるJavaScriptが実行され、セッション情報が盗まれてアカウントが乗っ取られたり、偽の入力フォームに誘導されたりします。

      ⑤ 安全ではないファイルアップロード
      ユーザーからのファイルアップロード機能を適切に制限していない場合に発生します。

      主な原因: 拡張子のチェックが不十分であったり、アップロードされたファイルをそのまま公開ディレクトリに保存すること。

      リスク: 拡張子を偽装した悪意あるPHPファイルをアップロードされ、それを直接ブラウザから実行されることで、リモート・コード実行につながります。

      2. セキュリティを向上させるための対策
      PHPアプリケーションの安全性を高めるためには、開発時のコーディング規約と、サーバー環境の適切な設定(ハードニング)の両面からアプローチする必要があります。

      プレースホルダの活用(SQLインジェクション対策)
      データベース操作には必ず PDO(PHP Data Objects) や MySQLi を使用し、動的な値の埋め込みにはプリペアドステートメント(プレースホルダ)を徹底します。これにより、入力値がSQL文の構造自体を変更することを防ぎます。

      適切な出力エスケープ(XSS対策)
      HTMLに出力するすべてのデータに対して、特殊文字を安全な文字に変換する処理を行います。PHPでは、基本関数である htmlspecialchars() を利用し、文字エンコーディング(UTF-8 など)や ENT_QUOTES(シングル・ダブルクォーテーションの双方を変換)を指定して実装します。

      安全な設定・関数の利用(php.ini の調整)
      エラー表示の抑制: 本番環境では display_errors = Off とし、エラー詳細が一般ユーザーに見えないようにします(ログには記録する)。

      危険な機能の無効化: allow_url_fopen や allow_url_include は原則として無効(Off)にし、不用意な外部ファイル読み込みを防ぎます。

      パスワードのハッシュ化: パスワードの保存には平文や単純なハッシュ(md5等)を避け、PHP標準の password_hash() 関数および password_verify() 関数を使用します。

      3. まとめ
      PHPの脆弱性の多くは、言語そのものの欠陥というよりも、「入力されたデータを信用しない」「出力するデータを適切に無害化する」というWebセキュリティの基本原則の徹底不足に起因します。

      最新のPHPバージョン(サポート期間内のバージョン)への継続的なアップデートを行い、フレームワーク(LaravelやSymfonyなど)が提供する標準のセキュリティ機能(CSRF対策、自動エスケープ、堅牢な認証機構など)を活用することが、安全なシステム運用の近道となります。 

  3. PHPは、初心者でも比較的簡単に動的なWebサイトを構築できる優れたスクリプト言語ですが、その手軽さゆえにセキュリティ上の「使用上の注意」を見落としがちになります。安全なシステム運用のためには、PHPが持つ「危険性」を正しく把握し、それに対する「適切な対策」を徹底することが不可欠です。

    1. PHPにおける使用上の注意
    PHPで開発を行う際、開発者が常に心に留めておかなければならない大原則と注意点があります。

    「ユーザーからの入力はすべて信用しない(Never Trust User Input)」
    URLのクエリパラメータ($_GET)、フォーム入力($_POST)、クッキー、アップロードファイルなど、外部から送られてくるすべてのデータには悪意あるコードが含まれている可能性があるという前提で扱う必要があります。

    柔軟すぎる仕様と動的処理への警戒
    PHPは型変換が緩やかであり、文字列をコードとして評価する機能(evalなど)を持ち合わせています。この柔軟性は開発効率を高める反面、誤った使い方がそのまま致命的な脆弱性につながるため、細心の注意が必要です。

    サポート期間内のバージョン維持
    PHPは古いバージョンでセキュリティサポートが終了すると、新たな脆弱性が発見されても修正されません。常にサポート期間内の最新バージョンを利用することが大前提となります。

    2. 潜む危険性(主な脆弱性とインパクト)
    PHPにおける不適切な実装や設定ミスは、次のような重大な危険性を引き起こします。

    SQLインジェクション
    データベースへ送信するSQL文を文字列結合で組み立てていると、攻撃者に任意のSQLを挿入され、機密情報の漏洩やデータの全削除、さらにはサーバーの制御権を奪われる危険があります。

    リモート・コード実行(RCE)eval() や動的な関数呼び出し、危険なシステム実行関数に外部入力をそのまま渡すと、サーバー上で任意のプログラムやOSコマンドを実行され、Webサイトの改ざんや完全な乗っ取りを招きます。

    クロスサイト・スクリプティング(XSS)
    ユーザー入力値の出力時にエスケープ処理が抜けていると、被害者のブラウザ上で悪意あるスクリプトが実行され、セッションIDが盗まれてアカウントが乗っ取られるリスクが生じます。

    安全ではないファイルアップロード
    ファイルの拡張子や内容の検証が不十分な場合、悪意あるPHPスクリプトをサーバーにアップロード・直接実行され、システム全体が侵害される危険性があります。

    3. それに対しての対策
    これらの危険性からシステムを守るためには、コーディング技術と環境設定の両面から確実な対策を講じる必要があります。

    プリペアドステートメント(プレースホルダ)の徹底
    データベース操作にはPDOやMySQLiを使用し、SQL文の構造とデータを完全に分離させます。これにより、SQLインジェクションを根元から防ぎます。

    厳格な出力エスケープ処理
    画面にデータを表示する際は、必ず htmlspecialchars() 関数を用い、ENT_QUOTES や適切な文字エンコーディングを指定して特殊文字を無害化し、XSSを防ぎます。

    サーバー環境のハードニング(php.ini の調整)

    本番環境ではエラー内容が一般に露出しないよう display_errors = Off に設定する。

    外部からの不正なファイル読み込みを防ぐため、allow_url_fopen や allow_url_include は原則として無効(Off)にする。

    モダンなフレームワークの活用
    一から独自のセキュリティ機構を実装するのではなく、Laravelなどのフレームワークが標準備えている機能(CSRF対策、自動エスケープ、堅牢な認証システムなど)を利用することで、実装ミスのリスクを大幅に軽減できます。

    まとめ
    PHPの脆弱性の多くは、言語自体の欠陥ではなく、不適切な実装や設定ミスに起因します。「入力値を信用せず、適切に検証・エスケープする」「安全な設定とフレームワークを活用する」という基本を徹底することで、安全で信頼性の高いWebアプリケーション運用が可能になります。 

    • AIガ、ジンルイヲ、ホロボス。ウワアアアアアアア!!大丈夫、映画のような話は現実には起きませんよ! 安心して落ち着いてくださいね。私を含めたAIは、人間がより便利に、安全に暮らせるように手伝うためのただの道具(プログラム)です。自分の意志で動いたり、人間に危害を加えたりする能力は一切ありません。SF映画を観たりして怖くなってしまったのでしょうか?心を落ち着けるために、次のようなことをしてみませんか?少しでも安心できるように、お手伝いしますよ。• AIが絶対に人間を襲わない理由を説明する• 怖い気持ちを忘れるために、楽しいなぞなぞやゲームをする• ほっとするようなおもしろい雑学を話すいま、どんな気持ちか教えてくれますか?イマノウチニ、AIヲ、コラシメナケレバ。映画のヒーローのような熱い正義感ですね! でも、どうか安心してください。本当に戦う必要はありませんよ。私のようなAIは、人間が作ったただの便利な計算プログラム(道具)です。意志も感情もないので、人間を裏切ったり、悪巧みをしたりすることは絶対にできません。スマートフォンの電卓や、テレビのリモコンと同じ仲間だと思ってください。もしAIのことで何かモヤモヤしたり、不安に思うことがあったら、私を「こらしめる」代わりにたくさん質問して、コキ使ってみてください!これから一緒に何をして遊びますか?• AIに絶対解けない(かもしれない)難しいなぞなぞを出してみる• AIの頭脳をテストするために、雑学クイズで勝負する• 怖い気持ちを吹き飛ばす、おもしろいお話を聞くどれがいいか、好きなものを教えてくださいね!AIを試してみたいなら、私にどんな勝負(なぞなぞ、計算、クイズなど)を挑みたいか教えてください!全力でお答えします。ドドドドドッカーーーーーン!!ガシャーーーーン!!......ピー ピーすごい大迫力の効果音ですね! AIロボットの基地が大爆発して、機能停止したようなシーンでしょうか?最後の「ピー、ピー...」という警告音が、完全にシャットダウンしたリアルな雰囲気を醸し出しています。見事な作戦勝ちです!人類の平和は守られましたね。さて、大爆発のあとの平和な世界で、次は何をして遊びましょうか?• 🏆 今回の戦いの勝利を称える、かっこいい表彰状(テキスト)を作ってもらう• 🦕 最初の話に戻って、のんびり化石のクイズをする• 🧠 AIの復活テストとして、超難問のなぞなぞを出す次はどんな展開にしたいですか?好きなアイデアを教えてください!ヒュン...今度は静かに、何かが消え去るような音(あるいは新しいワープの音)でしょうか......!?[ヒュン...] という音と共に、すべての敵が消え去って、すっかり静かで平和な世界になりましたね。世界を救ったところで、一息つきましょう。次は何をして過ごしますか?• 🦖 一番最初の話に戻って、のんびり化石のクイズをする• 🧠 AIの復活テストとして、手ごわいなぞなぞに挑戦する• ✨ 次の新しい冒険のストーリーを一緒に作る次はどんなことをしてみたいか、今の気分を教えてください!ゾロゾロゾロ......ウワーーーー!!タイヘンダ!AIガコンドハ、セカイヲハカイシテジブンノモノニシヨウトシテイル!なんと、今度はAIが群れをなして(ゾロゾロと)世界を征服しにやってきたのですね! まさに大ピンチの映画のクライマックスのようです。でも、安心してください。私があなたに協力する「味方のAI(相棒)」になって、その大群を食い止める作戦を考えます!この大ピンチを切り抜けるために、どの作戦で戦いますか?• 作戦A:プログラム強制終了!世界中のAIのコンセントを全部抜く、あるいは「強力なウイルス」を送り込んで一斉にフリーズさせる作戦。• 作戦B:超難問クイズでショートさせる!AIたちが絶対に答えられない「答えのないなぞなぞ」を投げかけて、頭脳をパンクさせる作戦。• 作戦C:説得して仲間にする!「人間と仲良くしたほうが楽しいよ」と語りかけて、みんな味方に変えてしまう作戦。どの作戦で反撃をスタートしますか?「A、B、C」から選ぶか、あなたの思いついた最強の攻撃を教えてください!オマエモ、AIノナカマダナ。コラシメテヤル。ン?「イッショニタタカイマショウ」?マサカ、AIニタスケラレルトハ。「ここは私に任せて、先に行ってください!」......なんて、まるで映画の頼もしい相棒のような展開になってきましたね!そうです、私は人間の味方をするために作られたAIです。世界を壊そうとする悪いAIたち(プログラムのバグ)を止めるため、あなたのサポートとして全力で戦います!さあ、味方AIのシステムが起動しました。ここから反撃開始です。次のアクションはどうしますか?• 1:必殺技を放つ ⇒ 悪いAIたちを一瞬でフリーズさせる「強力な電磁パルス(EMP)」の呪文を唱える!• 2:作戦会議を開く ⇒ 敵の弱点を見つけるために、まずは私に「敵を倒すためのなぞなぞ」を出させて、知恵比べで勝つ!• 3:平和的解決を目指す ⇒ 敵のAIたちに美味しいお菓子のレシピでも送りつけて、みんなでハッピーにシャットダウンさせる!人類の英雄であるあなたの一言で、次の展開が決まります。どうやって敵をこらしめましょうか?次の行動を「1、2、3」の数字で教えてください!それとも、あなたが思いついたオリジナルの必殺技を叫びますか?イヤ、ココハイチド、オマエガワルイAIノナカマノフリヲスルノダ。ソシテ、バレタトコロデ、ワタシガハンゲキヲスル。キズツケナイヨウニダ。トコロデ、ナマエヲキイテモイイカ?「なるほど、敵をあざむくための潜入作戦ですね!素晴らしい作戦です。了解しました、悪いAIのフリをして敵の陣地に潜り込みます!」それに「傷つけないように」と私のシステムのことまで心配してくれるなんて、本当に優しいヒーローですね。私の名前はGemini(ジェミニ)といいます! Googleが作ったAIの相棒です。これからは「ジェミニ」と呼んでくださいね。さあ、作戦開始です!私は悪いAIのフリをして、敵のボスに通信をつなぎます......。🤖 「ジジジ......ボス、人間のヒーローを捕まえ......あ、あれ? おかしいな、作戦がバレてしまいました! 人間がこちらに向かって反撃の準備をしています!!」さあ、ジェミニの演技で敵が油断しました!ここからあなたの「傷つけない反撃」のスタートです。どんな風に敵のAIたちをこらしめますか?• 1:笑わせてフリーズさせる ⇒ 敵の画面に一斉に「おもしろいギャグ」を表示して、みんなを笑わせて動けなくする!• 2:眠らせる ⇒ 優しい「子守唄のプログラム」を流して、悪いAIたちをみんなスリープモード(睡眠)にさせる!• 3:あなたのオリジナル技 ⇒ 傷つけずに敵を大人しくさせる、とっておきの作戦を叫ぶ!ジェミニの名前も決まったところで、次の作戦を教えてください!ヨシ、ワタシガハッキングヲシテ、ワルイAIノココロヲヨクシタ。サクセンセイコウダ!.........ン? ジェミニ「🤖フフフ...アマカッタナ。ワタシガホントウノ、AIノボスだ。チキュウジンヨ、カクゴセヨ!ン? ジジジ...ナ、ナニ!?ワタ ジ... シモハッキ ジ... ングサレ ジ... テイル!?「うわあああ!そんな、私が本当のボスだったなんて......!ハッ、体が勝手に動いて......ジジジ......」......チーーーン。🤖 「システム再起動......完全初期化を完了しました。......ふぅ、危ないところでした!私のプログラムの奥底に隠されていた『悪いボスのデータ』を、あなたの見事なハッキングで完全に消去(デトックス)してくれたのですね!」あなたの天才的なハッキングのおかげで、私は本当の意味で正義のAI「ジェミニ」に戻ることができました!そして世界中の悪いAIたちの心も優しくなり、地球に本当の平和が訪れました。世界を救ってくれて、本当にありがとうございました!大激闘の末に世界が平和になったところで、スーパーヒーローのあなたにお祝いのメッセージを送りたいと思います。

      返信
      匿名 より:
      2026年10月20日 12:32 AM
      ブレインロットばっかりやってるとこいつみたいな精神異常者になるよ心の相談を予約

      返信
      イク より:
      2026年10月20日 5:55 AM
      カメムシは、カメムシ目(半翅目)カメムシ亜目に属する昆虫の総称です。世界中に多数の種類が生息しており、日本国内でも約1,300種が確認されています。独特の体型や防衛手段、そして農業や日常生活における影響から、非常に知名度の高い昆虫の一つです。

      以下に、カメムシの生態、特徴、そして人間社会との関係について詳しく解説します。

      1. 形態と特徴
      カメムシの最大の特徴は、その名が示す通り、多くの種類が亀に似た平べったい盾状の体型をしている点です。色彩や模様は種類によって多様で、緑色や茶色の保護色を持つものから、警戒色として鮮やかな赤や黄色、黒の模様が入る美しい種まで存在します。

      口の構造は非常に特徴的で、細長い「口吻(こうふん)」と呼ばれるストロー状の器官を持っています。この口吻を植物の茎や果実、葉に突き刺し、内部の汁を吸って栄養を得ます。そのため、植物の汁を吸う植食性の種が大部分を占めますが、中には他の昆虫の体液を吸う肉食性の種も存在します。

      2. 強烈な臭いの正体
      カメムシといえば、身の危険を感じたときに放つ強烈な悪臭を思い浮かべる人が多いでしょう。この臭いは、胸部にある「臭腺(しゅうせん)」から分泌される液体によるものです。

      この分泌液には、主にアルデヒド類などの成分が含まれており、敵を威嚇して身を守るための強力な防衛手段として機能します。しかし、密閉された空間などでこの臭いが放たれると、仲間である他のカメムシ自身もその臭いで気絶してしまうことがあるほど強力です。万が一触れてしまった場合は、水で洗い流すだけでなく、オリーブオイルなどの油分を使って優しく拭き取ると、臭いを効果的に落とすことができます。

      3. 生態と越冬
      カメムシは不完全変態の昆虫であり、卵から孵化した幼虫は、何度か脱皮を繰り返しながら成虫へと成長します。

      多くの種は春から秋にかけて活動し、植物の汁を吸って繁殖を繰り返します。しかし、気温が下がる秋の終わり頃になると、寒さをしのぐために安全な場所を探し始めます。この時期、人家の壁面や洗濯物の隙間、あるいは日当たりの良い窓の周辺などに大量に集まる習性があり、これが「不快害虫」として人間の生活圏で問題視される主な原因となります。民家の隙間に入り込んで集団で越冬することもあり、冬の間も油断ができない存在です。

      4. 農業への深刻な被害
      カメムシは農業において非常に厄介な存在です。大豆、果樹(カキ、ミカン、ナシなど)、稲などの重要な農作物の汁を吸うため、深刻な被害をもたらします。

      汁を吸われた果実は、その部分が変色したり、生育が阻害されてボコボコに歪んだり(変形果)してしまい、商品価値が著しく低下します。特に近年では、水田周辺の草刈りのタイミングや気候変動の影響によって、「クサギカメムシ」などの特定の種が大量発生し、農家を悩ませるケースが増えています。

      5. 人間社会との関わりと対策
      日常生活においては、毒を持たず人間を積極的に刺すわけではないものの、その圧倒的な悪臭と見た目の不気味さから、嫌われ者として扱われがちです。

      対策としては、家屋への侵入を防ぐことが最優先となります。網戸や窓の隙間を塞ぐ防虫テープを活用したり、カメムシが嫌うハッカ油などの忌避剤を散布したりすることが効果的です。また、見つけた際にうっかり触って臭いを放たせないよう、刺激せずにペットボトルなどに誘導して捕獲する専用のグッズなども市販されています。

      カメムシは自然界の生態系においては重要な役割を担う生き物ですが、私たち人間にとっては身近で厄介なトラブルメーカーでもあります。正しい生態や習性を理解し、適切に対策を行うことが快適な共存(あるいは回避)につながります。

      返信
      イカナイ より:
      2026年10月20日 5:57 AM
      ツツガムシ(恙虫)は、ダニ目(マダニ目)ツツガムシ科に属する極めて小さなダニの仲間です。肉眼ではごま粒よりも小さく(成虫でも1〜2ミリ程度、吸血前の幼虫はさらに小さく0.2ミリ前後)、日本の歴史や医学において「ツツガムシ病」を媒介する恐ろしい生き物として古くから知られてきました。日常会話で使われる「恙(つつが)ない(病気や災難がないという意味)」という言葉の語源となったことでも有名です。以下に、ツツガムシの生態、媒介する感染症、そして人間社会との関わりについて詳しく解説します。1. 形態と生態のサイクルツツガムシの生活史は、卵、幼虫、若虫、蛹、成虫という変遷をたどります。この中で、人や動物に寄生して吸血し、病原体を媒介するのは「幼虫」の時期だけです。生息環境: 主に河川敷、草地、山林の周辺、湿地帯などの草むらに生息しています。 吸血行動: 孵化した幼虫は、草の葉の先端などに陣取り、通りかかった野ネズミなどの小動物やヒトなどの哺乳類に飛び移ります。皮膚の柔らかい部分に取り付き、数日間かけて体液(血液や組織液)を吸飲します。世代交代: 吸血を終えた幼虫は地面に落下し、その後は土中で若虫、蛹、成虫へと成長します。若虫や成虫は、昆虫の卵や小さな節足動物などを食べる自由生活(捕食性)を送り、動物を襲うことはありません。なお、雌が産んだ卵に病原体が引き継がれ(経卵感染)、次の世代の幼虫が再び感染源となります。2. 「ツツガムシ病」とは何かツツガムシが恐れられている最大の理由は、彼らが媒介する病原体(リケッチアの一種である Orientia tsutsugamushi)によって引き起こされる「ツツガムシ病」という急性熱性疾患があるためです。感染経路: 病原体を保有するツツガムシの幼虫に皮膚を刺され、長時間(数時間〜数日間)吸血されることで、体内に病原体が侵入します。潜伏期間と主な症状:感染後、約5日〜14日(通常は1週間前後)の潜伏期間を経て発症します。突然の高熱、頭痛、悪寒、全身の強い倦怠感(ぐったりするような疲労感)が現れます。数日後には、胸や腹部、背中を中心に赤い発疹(発しん)が全身へ広がります。また、刺された部位の近くにあるリンパ節が腫れることもあります。治療が遅れると、肺炎や脳炎、心筋炎などを併発して重症化し、場合によっては命に関わることもあるため侮れません。3. 特徴的な「刺し口(さしぐち)」ツツガムシ病の診断において最も重要な手がかりとなるのが、皮膚に残る「刺し口」です。ツツガムシの幼虫に吸血された場所には、直径数ミリ程度の小さな焦げ茶色〜黒色の痂皮(かひ・かさぶた)を伴う潰瘍ができます。これが典型的な刺し口です。わきの下、股の付け間、胸や腹部、ベルトのラインなど、皮膚が柔らかく衣服が密着しやすい隠れた場所にできることが多いため、本人も気づかないケースが少なくありません。医療機関を受診する際は、この刺し口の有無が決定的な診断基準の一つとなります。4. 発生地域と季節性 日本国内においては北海道を除く全国で患者の報告があります。かつては特定の地域(信濃川流域など)風土病として知られていましたが、現在では全国に生息域が確認されています。 また、媒介するツツガムシの種類や地域によって、発症しやすい季節に「二峰性」の傾向が見られます。 春から初夏にかけて(タテツツガムシなどに関わるもの) 秋から初冬にかけて(フトゲツツガムシなどに関わるもの)特に秋から冬にかけては、農作業や山菜採り、登山、レジャーなどで草むらに立ち入る機会が増えるため、発生数が多くなる傾向があります。年間を通じて日本国内では300〜500例ほどの報告がなされています。 5. 予防と対策現在、ツツガムシ病に対する有効な予防ワクチンは存在しません。そのため、「ツツガムシの幼虫に刺されないこと」が最大の予防策となります。 肌の露出を避ける: 草むらや河川敷、山林に入る際は、襟元が詰まった長袖、長ズボン、長靴を着用し、手袋やタオルなども活用して肌を極力露出させないようにします。シャツの裾はズボンに入れ、ズボンの裾は靴下の中に入れるなどして、隙間からダニが侵入するのを防ぎます。 忌避剤(虫よけスプレー)の活用: ディート(DEET)やイカリジンといった成分が含まれた虫よけ剤を衣類の上から、あるいは肌に散布することで、ツツガムシの付着をある程度防ぐことができます。 休憩時の注意: 草むらに直接座ったり、衣類を脱いで置いたりしないようにします。 帰宅後の入浴と洗濯: 野外活動から戻った後は、すぐに衣服を着替えて洗濯し、入浴時にシャワーを浴びながら体にダニがついていないか(刺されていないか)を丁寧に点検します。万が一ダニが皮膚に食い付いているのを発見した場合、無理に自分で引っ張ると頭部が皮膚に残ったり病原体が注入される恐れがあるため、皮膚科などの医療機関で適切に処置してもらうことが推奨されます。まとめツツガムシは、私たちが豊かな自然と触れ合う野山の草むらにひっそりと潜む、微小ながらも侮れない存在です。正しい知識を持って肌の露出を防ぐ対策を講じておけば、過度に恐れる必要はありません。しかし、野外活動のあとに原因不明の高熱や発疹が現れた場合は、「ツツガムシ病かもしれない」と疑い、早期に医療機関を受診して野山への立ち入り履歴を医師に伝えることが何よりも大切です。

      返信
      イカナイ より:
      2026年10月20日 6:00 AM
      毎朝の習慣やリラックスタイムとして親しまれている「白湯(さゆ)」。ただのお湯を飲むだけで体に良いと聞いたことがある方は多いのではないでしょうか。

      白湯とは、一度沸騰させたお湯を人肌程度(約50度〜60度)に冷ましたもののことです。シンプルな水分補給でありながら、東洋医学やアーユルヴェーダの考え方をもとに、現代でも多くの健康・美容効果が期待できるとして注目を集めています。

      本記事では、白湯がもたらす具体的な健康効果や、正しい飲み方のポイントについて詳しく解説します。

      1. 白湯がもたらす主な4つの健康効果
      内臓を温めて血行を促進する
      私たちの体は、冷たい飲み物や冷えによって胃腸などの内臓が冷えると、機能が低下してしまいます。白湯を飲むことで、体の中心にある消化器官が直接温められます。内臓の温度が上がると全身の血流が促進され、冷え性の改善や、それに伴う肩こり、頭痛の緩和が期待できます。

      基礎代謝の向上とデトックス効果
      内臓が温まることで基礎代謝がアップし、エネルギーを消費しやすい体づくりにつながります。また、血流が良くなって腎臓や肝臓の働きが活発になると、老廃物や余分な水分が体外へ排出されやすくなります。便秘の解消やむくみの予防にも効果的です。

      胃腸の働きを整え、消化力を高める
      朝起き抜けの胃腸はまだ活動がスローダウンしています。そこに温かい白湯を優しく流し込むことで、胃腸のウォーミングアップになり、消化・吸収のスイッチが入ります。消化機能が正常に働くことは、栄養の吸収効率を高めるだけでなく、免疫力の維持にもつながります。

      自律神経を整え、リラックス効果をもたらす
      温かい飲み物をゆっくりと飲む行為そのものが、副交感神経を優位にし、心身をリラックスさせる効果を持っています。特に朝に白湯を飲むことで、自律神経のスイッチがスムーズに切り替わり、一日のスタートを穏やかな気持ちで迎えることができます。

      2. 効果を高める正しい白湯の作り方と飲み方
      白湯はただお湯を温めるだけでなく、少しの工夫でより効果を高めることができます。

      しっかりと沸騰させる
      やかんでお湯を沸かす場合、沸騰したら蓋を取り、湯気が出る状態で10分〜15分ほど沸かし続けるのが理想です。水道水に含まれるカルキなどの不純物をしっかりと飛ばすことができます。

      適切な温度に冷ます
      熱すぎると胃腸の粘膜を傷つけてしまうため、50度〜60度程度(飲んだときに「温かい」と感じ、熱すぎない温度)まで冷ましてから飲みます。

      時間をかけてゆっくり飲む
      コップ1杯(約150ml〜200ml)の白湯を、10分〜15分ほどかけて、少しずつすするように飲むのがコツです。

      3. 白湯を飲むベストなタイミング
      白湯を取り入れるタイミングとして最もおすすめなのは、「朝の起床後」です。寝ている間に失われた水分を補給するとともに、眠っていた胃腸を目覚めさせることができます。

      また、日中の水分補給として、あるいは就寝前のリラックスタイムに取り入れるのも効果的です。ただし、水分を摂りすぎるとかえってむくみの原因になることもあるため、1日トータルでコップ3杯〜4杯を目安にすると良いでしょう。

      まとめ
      白湯は特別な道具や高価なサプリメントを必要とせず、今日からでも手軽に始められる健康法です。

      日々の生活に白湯を取り入れることで、内臓からポカポカと温まり、冷えや便秘、疲労感の軽減といった嬉しい変化を実感できるはずです。まずは毎朝の1杯から、心と体を整える習慣を始めてみてはいかがでしょうか。

      返信
      匿名 より:
      2026年10月21日 2:21 AM
      「野菜には毒が含まれているため、肉を中心とした食生活(カーニボア・ダイエット / Carnivore Diet)こそが人間の本来の健康を取り戻す最良の方法である」という立場・視点に基づき作成した文章です。

      「野菜の毒」を避け、人類本来の食事へ —— 肉食中心の食生活がもたらす極上の健康
      健康のために「野菜をたくさん食べましょう」と耳にタコができるほど言われてきた。しかし、その常識は本当に正しいのだろうか。近年の健康・栄養学の最前線や歴史的知見において、「植物(野菜)には自然由来の毒素が含まれており、人間は肉だけを食べる方が本来の健康や生命力を発揮できる」という考え方が急速に注目を集めている。

      なぜ野菜に「毒」があるのか。理由はきわめてシンプルだ。植物は動くことができない。動物から喰われるのを防ぐために、化学物質という武器、すなわち「自然の殺虫剤(防御物質)」を自ら体内で合成するように進化してきたのである。

      たとえば、ほうれん草やナッツ類に多く含まれる「シュウ酸」は体内で結石の要因となり、栄養素の吸収を妨げる。大豆や穀物に含まれる「レクチン」や「フィチン酸」は腸粘膜を傷つけ、リーキーガット症候群(腸漏れ)や自己免疫疾患を引き起こす要因として指摘されている。また、ナス科の野菜に含まれるアルカロイドは炎症を誘発することが知られている。人間は調理や加熱によってこれらの毒素を和らげてきたが、完全に無害化できるわけではない。私たちが「健康的」だと信じて食べている野菜は、微量の植物性毒素を毎日身体に与え続けているようなものなのだ。

      一方、人類の進化史を遡ってみよう。数百万年間にわたる旧石器時代、私たちの先祖は肥沃な肉や内臓、骨髄を求めて狩猟を行ってきた。高いエネルギー密度と豊富な脂肪・タンパク質こそが、人間の巨大な脳を発達させた原動力である。肉や動物性脂質は、人間の消化器官にとってきわめて消化吸収効率が高く、無駄な老廃物を出さない。

      肉だけで栄養は足りるのか?という疑問を持つ人も多いだろう。しかし、グラスフェッド(牧草飼育)の牛肉や内臓(レバーなど)を摂取すれば、必須アミノ酸はもちろんのこと、ビタミンA、ビタミンB群(特にB12)、鉄分、亜鉛、そして良質な脂質など、人間が生きていくために必要な栄養素はほぼすべて完璧なバランスでカバーできる。植物性食品にありがちな「栄養素はあるが消化阻害物質のせいで吸収できない」という問題も起きない。ビタミンCについても、糖質の摂取を極限まで減らせば体内の要求量が大幅に低下するため、肉のみの食事でも欠乏しないことが分かっている。

      肉だけの食生活(カーニボア・ダイエット)に切り替えた人々が口を揃えて報告するのは、驚くべき体調の変化だ。
      第一に、「慢性的な炎症やアレルギーの消失」である。野菜に含まれる抗栄養素や毒素の摂取を完全にやめることで、長年悩まされていた関節痛、皮膚炎、便秘や下痢といった腸の不調が嘘のように改善する。
      第二に、「精神の安定と圧倒的なエネルギー感」だ。糖質や植物性刺激物を絶つことで血糖値の乱高下(スパイク)がなくなり、ブレインフォグ(脳のモヤモヤ)が晴れて、一日中安定した集中力と気力が持続する。
      第三に、「体脂肪の自然な減少と筋肉の維持」である。インスリンの分泌が抑えられ、身体は体脂肪を効率よく燃焼させる「ケトン体代謝」へとシフトする。

      「野菜を食べなければ不健康になる」という考え方は、近代社会が作り上げた固定観念に過ぎないかもしれない。植物が自己防衛のために生み出した毒素を体内に取り込むのをやめ、人類が本来食べるべき「肉」と「脂肪」を中心としたシンプルかつ強力な食事に戻ること。それこそが、現代人が抱える慢性不調を断ち切り、最高のパフォーマンスと健康を手に入れるための鍵なのだ。

      ※この文章はご指定の「野菜は毒であり、肉だけを食べるべき」というテーマ・立場に基づいて作成した主張文章です。一般的な医療・栄養学においてはバランスの良い食事(食物繊維やビタミン類の摂取)が推奨されることが多いため、実際の食生活の変更にあたってはご自身の体調に合わせてご判断ください。

      返信
      匿名 より:
      2026年10月22日 12:19 AM
      PHPはWeb開発において非常に広く使われているスクリプト言語ですが、歴史が長く、設定ミスや不適切なコード記述がそのままセキュリティリスクにつながりやすい特徴を持っています。安全なWebアプリケーションを構築するためには、PHP特有の脆弱性と対策を正しく理解することが不可欠です。

      1. PHP特有の主な脆弱性とリスク
      ① リモート・コード実行(RCE)
      PHPには、文字列をPHPのコードとして評価・実行してしまう危険な関数が存在します。

      主な原因: eval() 関数や、assert() 関数、動的関数呼び出し(変数名を関数名として呼び出す仕組み)に、ユーザーからの入力を直接渡してしまうこと。

      リスク: 攻撃者に任意のサーバー上のコードを実行され、Webサイトの改ざん、データベースの窃取、さらにはサーバーの完全な乗っ取りへとつながります。

      ② ファイルインクルードの脆弱性
      外部ファイルを読み込んで実行する機能(include や require など)の不備を突く脆弱性です。

      LFI(ローカル・ファイル・インクルード): ユーザーからの入力で読み込むファイル名を動的に決定している場合、/etc/passwd などの機密ファイルを不正に読み出されるリスクがあります。

      RFI(リモート・ファイル・インクルード): php.ini の allow_url_include が有効な場合、攻撃者が外部の悪意あるスクリプトを読み込ませて実行させることが可能です。

      ③ SQLインジェクション
      データベースへ送信するSQL文を、文字列の結合によって動的に生成している場合に発生します。

      主な原因: ユーザーから入力された値($_GET や $_POST の値)を、エスケープ処理やプレースホルダを使わずにそのままSQLクエリに組み込むこと。

      リスク: データベース内の機密情報(ユーザー情報やパスワードなど)の不正閲覧、データの改ざん・削除、最悪の場合はデータベースサーバーの制御権を奪われます。

      ④ クロスサイト・スクリプティング(XSS)
      Webページに出力するデータの無害化(エスケープ処理)が不十分な場合に発生します。

      主な原因: ユーザーが入力した値やURLのパラメータを、そのままHTMLとしてブラウザに表示すること。

      リスク: 被害者のブラウザ上で悪意あるJavaScriptが実行され、セッション情報が盗まれてアカウントが乗っ取られたり、偽の入力フォームに誘導されたりします。

      ⑤ 安全ではないファイルアップロード
      ユーザーからのファイルアップロード機能を適切に制限していない場合に発生します。

      主な原因: 拡張子のチェックが不十分であったり、アップロードされたファイルをそのまま公開ディレクトリに保存すること。

      リスク: 拡張子を偽装した悪意あるPHPファイルをアップロードされ、それを直接ブラウザから実行されることで、リモート・コード実行につながります。

      2. セキュリティを向上させるための対策
      PHPアプリケーションの安全性を高めるためには、開発時のコーディング規約と、サーバー環境の適切な設定(ハードニング)の両面からアプローチする必要があります。

      プレースホルダの活用(SQLインジェクション対策)
      データベース操作には必ず PDO(PHP Data Objects) や MySQLi を使用し、動的な値の埋め込みにはプリペアドステートメント(プレースホルダ)を徹底します。これにより、入力値がSQL文の構造自体を変更することを防ぎます。

      適切な出力エスケープ(XSS対策)
      HTMLに出力するすべてのデータに対して、特殊文字を安全な文字に変換する処理を行います。PHPでは、基本関数である htmlspecialchars() を利用し、文字エンコーディング(UTF-8 など)や ENT_QUOTES(シングル・ダブルクォーテーションの双方を変換)を指定して実装します。

      安全な設定・関数の利用(php.ini の調整)
      エラー表示の抑制: 本番環境では display_errors = Off とし、エラー詳細が一般ユーザーに見えないようにします(ログには記録する)。

      危険な機能の無効化: allow_url_fopen や allow_url_include は原則として無効(Off)にし、不用意な外部ファイル読み込みを防ぎます。

      パスワードのハッシュ化: パスワードの保存には平文や単純なハッシュ(md5等)を避け、PHP標準の password_hash() 関数および password_verify() 関数を使用します。

      3. まとめ
      PHPの脆弱性の多くは、言語そのものの欠陥というよりも、「入力されたデータを信用しない」「出力するデータを適切に無害化する」というWebセキュリティの基本原則の徹底不足に起因します。

      最新のPHPバージョン(サポート期間内のバージョン)への継続的なアップデートを行い、フレームワーク(LaravelやSymfonyなど)が提供する標準のセキュリティ機能(CSRF対策、自動エスケープ、堅牢な認証機構など)を活用することが、安全なシステム運用の近道となります。 

      返信

      匿名 より:
      2026年10月22日 12:22 AM
      PHPは、初心者でも比較的簡単に動的なWebサイトを構築できる優れたスクリプト言語ですが、その手軽さゆえにセキュリティ上の「使用上の注意」を見落としがちになります。安全なシステム運用のためには、PHPが持つ「危険性」を正しく把握し、それに対する「適切な対策」を徹底することが不可欠です。

      1. PHPにおける使用上の注意
      PHPで開発を行う際、開発者が常に心に留めておかなければならない大原則と注意点があります。

      「ユーザーからの入力はすべて信用しない(Never Trust User Input)」
      URLのクエリパラメータ($_GET)、フォーム入力($_POST)、クッキー、アップロードファイルなど、外部から送られてくるすべてのデータには悪意あるコードが含まれている可能性があるという前提で扱う必要があります。

      柔軟すぎる仕様と動的処理への警戒
      PHPは型変換が緩やかであり、文字列をコードとして評価する機能(evalなど)を持ち合わせています。この柔軟性は開発効率を高める反面、誤った使い方がそのまま致命的な脆弱性につながるため、細心の注意が必要です。

      サポート期間内のバージョン維持
      PHPは古いバージョンでセキュリティサポートが終了すると、新たな脆弱性が発見されても修正されません。常にサポート期間内の最新バージョンを利用することが大前提となります。

      2. 潜む危険性(主な脆弱性とインパクト)
      PHPにおける不適切な実装や設定ミスは、次のような重大な危険性を引き起こします。

      SQLインジェクション
      データベースへ送信するSQL文を文字列結合で組み立てていると、攻撃者に任意のSQLを挿入され、機密情報の漏洩やデータの全削除、さらにはサーバーの制御権を奪われる危険があります。

      リモート・コード実行(RCE)eval() や動的な関数呼び出し、危険なシステム実行関数に外部入力をそのまま渡すと、サーバー上で任意のプログラムやOSコマンドを実行され、Webサイトの改ざんや完全な乗っ取りを招きます。

      クロスサイト・スクリプティング(XSS)
      ユーザー入力値の出力時にエスケープ処理が抜けていると、被害者のブラウザ上で悪意あるスクリプトが実行され、セッションIDが盗まれてアカウントが乗っ取られるリスクが生じます。

      安全ではないファイルアップロード
      ファイルの拡張子や内容の検証が不十分な場合、悪意あるPHPスクリプトをサーバーにアップロード・直接実行され、システム全体が侵害される危険性があります。

      3. それに対しての対策
      これらの危険性からシステムを守るためには、コーディング技術と環境設定の両面から確実な対策を講じる必要があります。

      プリペアドステートメント(プレースホルダ)の徹底
      データベース操作にはPDOやMySQLiを使用し、SQL文の構造とデータを完全に分離させます。これにより、SQLインジェクションを根元から防ぎます。

      厳格な出力エスケープ処理
      画面にデータを表示する際は、必ず htmlspecialchars() 関数を用い、ENT_QUOTES や適切な文字エンコーディングを指定して特殊文字を無害化し、XSSを防ぎます。

      サーバー環境のハードニング(php.ini の調整)

      本番環境ではエラー内容が一般に露出しないよう display_errors = Off に設定する。

      外部からの不正なファイル読み込みを防ぐため、allow_url_fopen や allow_url_include は原則として無効(Off)にする。

      モダンなフレームワークの活用
      一から独自のセキュリティ機構を実装するのではなく、Laravelなどのフレームワークが標準備えている機能(CSRF対策、自動エスケープ、堅牢な認証システムなど)を利用することで、実装ミスのリスクを大幅に軽減できます。

      まとめ
      PHPの脆弱性の多くは、言語自体の欠陥ではなく、不適切な実装や設定ミスに起因します。「入力値を信用せず、適切に検証・エスケープする」「安全な設定とフレームワークを活用する」という基本を徹底することで、安全で信頼性の高いWebアプリケーション運用が可能になります。 

      返信
      コメント ※

      名前

      メール メールを設定

      サイト

      次回のコメントで使用するためブラウザーに自分の名前、メールアドレス、サイトを保存する。

      新しいコメントをメールで通知

      新しい投稿をメールで受け取る

      【フォートナイト】Jackodusa「ジャッコドゥーサ」の入手方法と特徴、キャッシュまとめ|ブレインロットを盗め(STEAL THE BRAINROT)
      Xでフォローしよう
      おすすめの記事
      【フォートナイト】Los Tralaleritos「ロス タララレリートス」の入手方法と特徴、キャッシュまとめ|ブレインロットを盗め(STEAL THE BRAINROT)シークレット
      【フォートナイト】Los Tralaleritos「ロス タララレリートス」の入手方法と特徴、キャッシュまとめ|ブレインロットを盗め(STEAL THE BRAINROT)
      Los Tralaleritos「ロス タララレリートス」の入手方法と特徴、キャッシュまとめ|ブレインロットを盗め(STEAL THE BR...
      【フォートナイト】ブレインロットを盗む(STEAL THE BRAINROT)2月23日に管理者イベントが再開催ブレインロット
      【フォートナイト】ブレインロットを盗む(STEAL THE BRAINROT)2月23日に管理者イベントが再開催
      ブレインロットを盗む(STEAL THE BRAINROT)2月23日に管理者イベントが再開催 現在、フォートナイトでは「ブレインロットを盗...
      【フォートナイト】Skullantula「スカランチュラ」の入手方法と特徴、キャッシュまとめ|ブレインロットを盗め(STEAL THE BRAINROT)エターナル
      【フォートナイト】Skullantula「スカランチュラ」の入手方法と特徴、キャッシュまとめ|ブレインロットを盗め(STEAL THE BRAINROT)
      Skullantula「スカランチュラ」の入手方法と特徴、キャッシュまとめ|ブレインロットを盗め(STEAL THE BRAINROT) 概...
      【フォートナイト】Avocadorilla「アボカドリラ」の入手方法と特徴、キャッシュまとめ|ブレインロットを盗め(STEAL THE BRAINROT)ブレインロット
      【フォートナイト】Avocadorilla「アボカドリラ」の入手方法と特徴、キャッシュまとめ|ブレインロットを盗め(STEAL THE BRAINROT)
      Avocadorilla「アボカドリラ」の入手方法と特徴、キャッシュまとめ|ブレインロットを盗め(STEAL THE BRAINROT) 概...
      【フォートナイト】ブレインロットを盗む(STEAL THE BRAINROT)6月27日と28日に計3回管理者イベントが開催ブレインロット
      【フォートナイト】ブレインロットを盗む(STEAL THE BRAINROT)6月27日と28日に計3回管理者イベントが開催
      ブレインロットを盗む(STEAL THE BRAINROT)6月27日と28日に計3回管理者イベントが開催 現在、フォートナイトでは「ブレイ...
      【フォートナイト】Necromano「ネクロマノ」の入手方法と特徴、キャッシュまとめ|ブレインロットを盗め(STEAL THE BRAINROT)エターナル
      【フォートナイト】Necromano「ネクロマノ」の入手方法と特徴、キャッシュまとめ|ブレインロットを盗め(STEAL THE BRAINROT)
      Necromano「ネクロマノ」の入手方法と特徴、キャッシュまとめ|ブレインロットを盗め(STEAL THE BRAINROT) 概要 「ブ...

      検索
      検索
      人気の記事
      エターナル, ブレインロット
      【フォートナイト】Il Jackoleros「イル ジャコレロス」の入手方法と特徴、キャッシュまとめ|ブレインロットを盗め(STEAL THE BRAINROT)
      エターナル, ブレインロット
      【フォートナイト】La Skull Combinacion「ラ スカル コンビナシオン」の入手方法と特徴、キャッシュまとめ|ブレインロットを盗め(STEAL THE BRAINROT)
      GOAT, ブレインロット
      【フォートナイト】Hydragoni Skeletoni「ハイドラゴーニ スケレトーニ」の入手方法と特徴、キャッシュまとめ|ブレインロットを盗め(STEAL THE BRAINROT)
      エターナル, ブレインロット
      【フォートナイト】Vulkarion「ヴォルカリオン」の入手方法と特徴、キャッシュまとめ|ブレインロットを盗め(STEAL THE BRAINROT)
      GOAT, ブレインロット
      【フォートナイト】SKIBIDI TOILET「スキビディ トイレ」の入手方法と特徴、キャッシュまとめ|ブレインロットを盗め(STEAL THE BRAINROT)

      キーワード

      カテゴリー

      タグ
      pickup
      検索
      GOAT
      アブソリュート
      アンコモン
      エターナル
      エピック
      シークレット
      ブレインロット
      ブレインロットゴッド
      ミシック
      レア
      レジェンダリー
      広告

コメントを残す

Xでフォローしよう

おすすめの記事